कैलालीका मनोज भट्टले गरे रास्वपा सदस्यकाे संवेदनशील विवरण डार्क वेबमा रहेकाे खुलासा
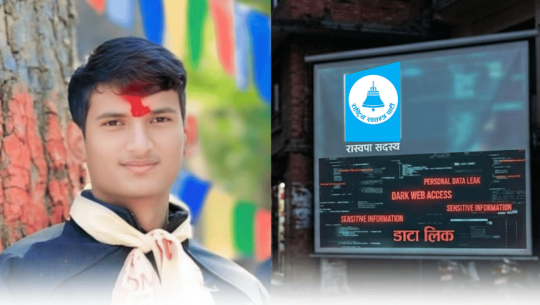
धनगढी: राष्ट्रिय स्वतन्त्र पार्टी (रास्वपा) को आधिकारिक वेबसाइटमा सुरक्षा कमजोरी रहेको र पार्टीका सदस्यका संवेदनशील व्यक्तिगत विवरण डार्क वेबमा एक्सपोज भएको कैलालीका साइबर सुरक्षा अनुसन्धानकर्ता मनोज भट्टले गरेको अनुसन्धानबाट खुलेको छ।
घोडाघोडी नगरपालिका–१, का भट्ट हाल घोडाघोडी बहुमुखी क्याम्पस, सुखड, कैलालीमा बीआईसीटीको पाँचौँ सेमेस्टरमा अध्ययनरत छन्। नेपालमा साइबर सेक्युरिटीको कम्युनिटी अझै सानो रहेकाले उनी साइबर सुरक्षा तथा अनुसन्धानका क्षेत्रमा सक्रिय छन्। उनी साइबर सुरक्षा अनुसन्धानसँगै फ्रड तथा स्क्याममा परेका व्यक्तिहरूलाई आवश्यक सहयोगसमेत गर्दै आएका छन्।
अनुसन्धानका क्रममा भट्टले डार्क वेबमा रास्वपा सदस्यका लगइन विवरण (क्रेडेन्सियल) फेला पारेपछि प्रमाणसहित पार्टीको आईटी तथा सेक्युरिटी टिमलाई जानकारी गराएका थिए। उनले जोखिमबारे विस्तृत विवरण र स्क्रिनसटसहित पार्टीलाई इमेल पठाएका थिए।
भट्टका अनुसार रास्वपाले सुरक्षा संवेदनशीलताबारे जानकारी गराएकोमा धन्यवाद दिँदै प्राप्त सूचनामाथि अनुसन्धान भइरहेको जनाएको छ। थप जानकारी वा कुनै विषयमा स्पष्टीकरण आवश्यक परे पुनः सम्पर्क गर्ने पार्टीले इमेलमार्फत जानकारी गराएको उनले बताए।
भट्टले अध्ययन गरेको करिब ९ जीबी आकारको एउटा फाइलमा मात्रै ६० देखि ७० जना प्रयोगकर्ताको लगइन विवरण फेला परेको बताएका छन्। तीमध्ये परीक्षण गरिएका केही अकाउन्ट अझै सक्रिय अवस्थामा रहेको उनको दाबी छ।
उनका अनुसार परीक्षण गरिएका अकाउन्टमध्ये करिब ९० प्रतिशतमा युजरनेम र पासवर्ड दुवैका रूपमा प्रयोगकर्ताको मोबाइल नम्बर प्रयोग गरिएको पाइएको थियो। वेबसाइटमा मल्टी-फ्याक्टर अथेन्टिकेसन (एमएफए), क्याप्चा वा ओटीपीजस्ता अतिरिक्त सुरक्षा तहसमेत नरहेको भट्टले बताएका छन्।
“डार्क वेबमा भेटिएका क्रेडेन्सियलहरू अझै एक्टिभ छन् कि छैनन् भनेर हेर्दा सिधै लगइन भइरहेका थिए। धेरैजसो अकाउन्टमा युजरनेम र पासवर्ड दुवै फोन नम्बर नै राखिएको छ। न त्यहाँ क्याप्चा राखिएको छ, न त ओटीपी नै माग्छ। फोन नम्बर हान्नेबित्तिकै अकाउन्ट खुल्छ,” भट्टले बताए।
उनका अनुसार यसरी पहुँच गर्न सकिने प्रोफाइलमा पार्टीका प्रमाणित सदस्यका नागरिकता प्रमाणपत्रका दुवै पृष्ठ, मतदाता परिचयपत्र, पासपोर्ट साइजको फोटो, इमेल ठेगाना र मोबाइल नम्बरलगायत संवेदनशील विवरण देखिने गरेका छन्।
भट्टले आफूले अध्ययन गरेको एउटा फाइलमा मात्रै यस्ता विवरण भेटेको भए पनि वेबसाइटको प्रणालीमा रहेको सुरक्षा कमजोरीका कारण थप सदस्यको डेटा समेत लिक भएको हुनसक्ने बताएका छन्।
उनका अनुसार यस्ता डेटा डार्क वेबका विभिन्न फोरम तथा टेलिग्राम च्यानलमार्फत शुल्क लिएर बिक्री भइरहेको समेत पाइएको छ। ‘Kurtxtcloud’ तथा ‘KURZL0GS’ जस्ता च्यानलमा यस्ता डेटाका लागि साप्ताहिक ६० अमेरिकी डलर, मासिक २०० डलर र लाइफटाइमका लागि ६८० डलरसम्म शुल्क तोकिएको उनले बताएका छन्।
यस्ता संवेदनशील विवरण गलत व्यक्तिको हातमा पुगेमा डिजिटल ठगी, पहिचान चोरी तथा वित्तीय अपराधमा दुरुपयोग हुनसक्ने जोखिम रहेको भट्टको भनाइ छ। नागरिकता तथा मतदाता परिचयपत्रजस्ता कागजात दुरुपयोग गरी डिजिटल वालेट वा बैंक खाता खोल्ने, सिमकार्ड निकाल्ने तथा अन्य वित्तीय अपराधमा प्रयोग गर्न सकिने जोखिम उनले औंल्याएका छन्।
भट्टका अनुसार डार्क वेबका विभिन्न फोरममा रास्वपाको मात्र नभई नेपाल तथा अन्य देशका विभिन्न सरकारी निकायसँग सम्बन्धित डेटा समेत भेटिने गरेको छ।
सुरक्षा जोखिम न्यूनीकरणका लागि भट्टले एक्सपोज भएका युजर क्रेडेन्सियल तत्काल रिसेट वा रिभोक गर्न, सबै अकाउन्टमा मल्टी-फ्याक्टर अथेन्टिकेसन लागू गर्न तथा लगइनका क्रममा ओटीपी अनिवार्य गर्न सुझाव दिएका छन्। त्यस्तै, स्वचालित बोट अट्याक रोक्न क्याप्चा प्रणाली लागू गर्न, अथेन्टिकेसन लगको समीक्षा गर्न, प्रभावित प्रोफाइलका हालसालैका गतिविधि जाँच गर्न तथा पासवर्ड र संवेदनशील कागजात सुरक्षित रूपमा इन्क्रिप्ट गरेर स्टोर गर्न उनले सुझाव दिएका छन्।
भट्टका अनुसार उनको उद्देश्य कुनै व्यक्ति वा राजनीतिक दललाई दोष लगाउनु नभई सुरक्षा कमजोरीबारे सम्बन्धित पक्षलाई समयमै सचेत गराउनु हो। सदस्यका संवेदनशील डेटा दुरुपयोग हुनबाट रोक्न समयमै आवश्यक सुरक्षा उपाय अपनाउनुपर्ने उनको भनाइ छ।
अनुभव भट्ट, दिनेश खबरका संवाददाता हुन्। उनले समसामयिक विषयमा कलम चलाउछन्।